
Blog
Visión general de las actualizaciones de Swift CSP 2026
Teniendo en cuenta los sofisticados ciberataques que sufren los usuarios de Swift, se ha desarrollado el Swift CSP 2026 (Customer Security Programme) o (Programa de seguridad del cliente, en español), para ayudar a las instituciones financieras con defensas actualizadas y eficaces. Este programa mantiene una higiene de ciberseguridad adecuada de la red financiera en general y reduce el impacto financiero de las transacciones fraudulentas.
En el marco de este programa, los usuarios deben presentar una solicitud de certificación con respecto a los protocolos de seguridad recomendados y obligatorios descritos en el CSCF (Customer Security Controls Framework) o (Marco de Controles de Seguridad del Cliente, en español). Estos protocolos pueden ser objeto de actualizaciones anuales para promover la transparencia y fomentar un esfuerzo colectivo entre pares.
Exploremos pues, los controles obligatorios que debemos respetar para protegernos de los ciber atacantes.¿Cuáles son los controles obligatorios y de asesoramiento del Swift CSP 2026?
Todos los controles están estructurados para alinearse con tres objetivos generales:
-
Proteger tu entorno.
-
Conocer y limitar el acceso.
-
Detectar y responder.
Objetivos and Principios del Swift CSP 2026
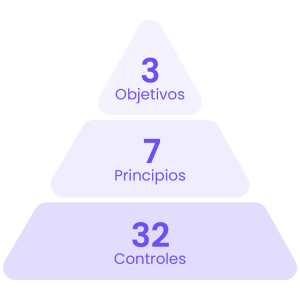
Este año, el Swift CSP 2026 contiene 32 controles de seguridad, de los cuales 25 son obligatorios y 7 consultivos. Dada la naturaleza dinámica del panorama de las ciber amenazas, estos controles desempeñan un papel indispensable a la hora de abordar y mitigar los riesgos de ciberseguridad inherentes al entorno del usuario Swift. Al fin y al cabo, el objetivo es hacer frente con eficacia a estos riesgos identificados.
Visión general de los cambios en el CSCF con Swift CSP 2026
- Los servidores responsables de establecer la comunicación entre la zona segura del usuario y el back office
- Los mecanismos que garantizan que el flujo de datos se intercambia de forma segura.
Ajustes menores en los controles
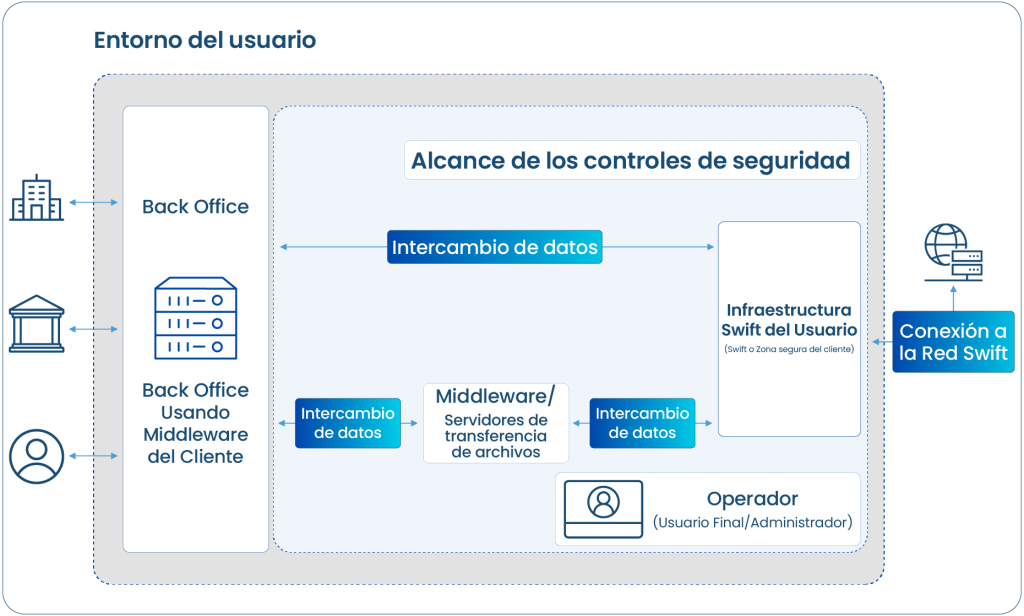
- El control 2.4 (Seguridad del flujo de datos de back office) y el control 2.1 (Seguridad del flujo de datos internos) comparten los mismos factores de riesgo.
- El control 2.3 (Refuerzo del sistema) contiene todas las orientaciones relativas a la protección de los puertos USB.
- El Control 2.3 (Endurecimiento del sistema) incorpora ahora un plan de mejora opcional de la aplicación para permitir el listado.
- El control 2.9 (Controles de transacciones comerciales) menciona ahora explícitamente que los controles comerciales pueden realizarse fuera de la zona segura.
- La redacción relativa a la supervisión y el almacenamiento seguro de tokens se ha alineado en el control 3.1 (Seguridad física) y 5.2 (Gestión de tokens).
Conclusión
ECS Fin aprovecha más de una década de experiencia en la prestación de servicios integrales de cumplimiento adaptados a los clientes bancarios y financieros. Poseemos un profundo conocimiento de los intrincados retos de ciberseguridad que prevalecen en este ámbito. Nuestro compromiso se extiende a ayudarte en cada fase, garantizando una certificación perfecta y satisfactoria para el Programa de seguridad del cliente (CSP) de Swift.
Más información sobre la evaluación CSP de Swift
Nuestro Contenido
Dale un vistazo a nuestros blogs

Nuestras Soluciones
Nuestros Servicios
Info de contacto
© 2026 ECS Fin. All Rights Reserved.